Tag: cyber crime

  • Bareskrim Bongkar Sindikat E-Tilang Palsu Berkedok Website Kejagung

    Bareskrim Bongkar Sindikat E-Tilang Palsu Berkedok Website Kejagung

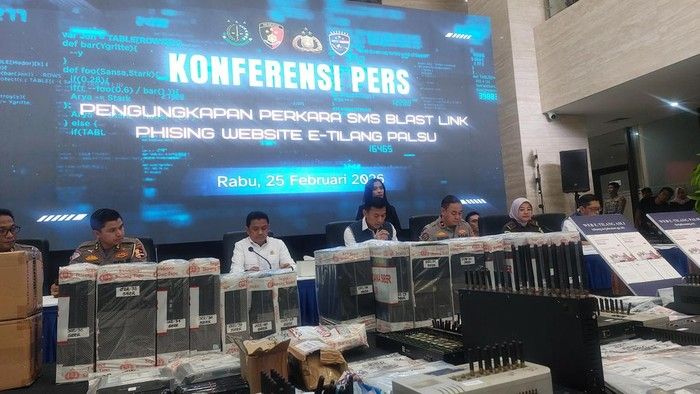
    Bareskrim Polri berhasil mengungkap sindikat penipuan online yang menggunakan modus SMS blast pembayaran e-tilang palsu. Tautan palsu tersebut dikendalikan oleh warga negara (WN) China dan menyerupai tampilan website Kejaksaan Agung (Kejagung).

    Brigjen Himawan Bayu Aji, Dirtipidsiber Bareskrim Polri, menjelaskan bahwa kasus ini bermula dari laporan masyarakat dengan nomor B-693/E.1/EE.3/12/2025 tertanggal 9 Desember 2025.

    "Dalam laporan tersebut diketahui beredar 11 tautan phishing yang tampilannya menyerupai website resmi pembayaran e-tilang milik Kejaksaan Agung RI dengan URL asli https://tilang.kejaksaan.go.id," ujar Himawan dalam konferensi pers, Rabu (25/2/2026).

    Para pelaku menyebarkan tautan palsu melalui SMS blast dari lima nomor handphone yang kemudian berkembang menjadi beberapa nomor lainnya.

    Korban menerima SMS dari nomor tidak dikenal yang memberitahukan adanya tagihan denda pelanggaran lalu lintas disertai tautan. Setelah tautan diklik, korban diarahkan ke situs e-tilang palsu yang sangat mirip dengan situs resmi Kejaksaan.

    Korban yang percaya bahwa website tersebut asli, memasukkan data pribadi dan data kartu kredit. Akibatnya, terjadi transaksi debit ilegal pada kartu kredit korban sebesar 2.000 Riyal Arab Saudi, atau setara dengan Rp 8.800.000.

    Penyelidikan polisi menemukan 124 tautan website phishing lainnya dan enam nomor handphone tambahan yang digunakan untuk menyebarkan SMS blast.

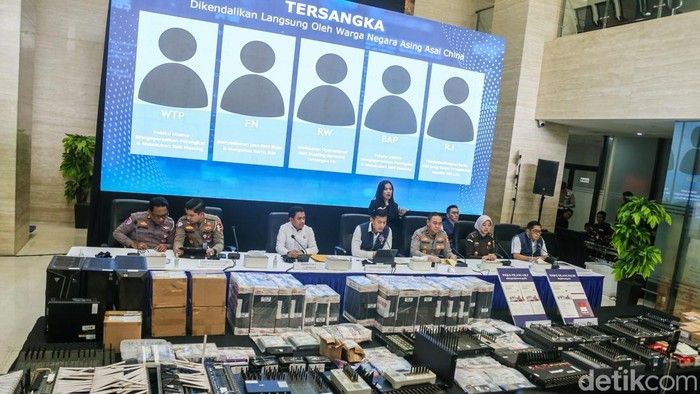
    Lima tersangka telah ditangkap: WTP (29), FN (41), RW (40), BAP (38), dan RJ (29). Mereka adalah kaki tangan yang menerima perintah dari WN China melalui Telegram.

    Berikut adalah peran masing-masing tersangka di Indonesia:

    1. WTP: Operator utama SMS blasting sejak September 2025.
    2. FN: Penyedia jasa SMS blast untuk klien asing dan pengelola kartu SIM sejak Juli 2025.
    3. RW: Membantu operasional SMS blasting bersama FN sejak Juli 2025.
    4. BAP: Pelaku utama SMS blasting dan operator perangkat sejak Februari 2025.
    5. RJ: Penyedia atau penjual kartu SIM teregistrasi kepada pelaku lain.
  • Polri Ungkap Sindikat E-Tilang Palsu Dikendalikan WN China

    Polri Ungkap Sindikat E-Tilang Palsu Dikendalikan WN China

    Direktorat Tindak Pidana Siber (Dittipidsiber) Bareskrim Polri berhasil membongkar kasus penipuan online atau phishing yang menggunakan modus SMS blast pembayaran e-tilang palsu. Dalam pengungkapan kasus ini, polisi menangkap lima orang tersangka yang diduga kuat dikendalikan oleh warga negara (WN) China.

    Menurut Dirtipidsiber Bareskrim Polri, Brigjen Himawan Bayu Aji, kelima tersangka yang berhasil diamankan adalah WTP (29), FN (41), RW (40), BAP (38) dan RJ (29). Masing-masing tersangka memiliki peran yang berbeda dalam menjalankan aksi penipuan ini.

    Brigjen Himawan Bayu Aji menjelaskan bahwa setelah dilakukan pengembangan dan pemeriksaan terhadap kelima tersangka, penyidik menemukan fakta bahwa kejahatan ini dikendalikan langsung oleh warga negara asing asal China.

    Para tersangka di Indonesia berperan sebagai kaki tangan yang menerima dan menjalankan perintah dari WN China yang menggunakan akun Telegram dengan nama Lee SK dan Daisy Qiu.

    Untuk mendukung operasional kejahatan di Indonesia, para pelaku dari China mengirimkan langsung SIM box (alat yang digunakan untuk blasting) kepada para tersangka di Indonesia.

    Peran Masing-masing Tersangka

    Berikut adalah peran masing-masing dari kelima tersangka yang berhasil diamankan:

    1. WTP, berperan sebagai pelaku utama yang mengoperasikan perangkat dan melakukan SMS blasting sejak September 2025.
    2. FN, berperan menyediakan jasa SMS blast dengan klien warga negara asing, serta mengelola kartu SIM sejak Juli 2025.
    3. RW, berperan membantu operasional SMS blasting bersama tersangka FN sejak Juli 2025.
    4. BAP, berperan sebagai pelaku utama SMS blasting dan operator perangkat blasting sejak Februari 2025.
    5. RJ, berperan sebagai penyedia atau penjual kartu SIM yang sudah teregistrasi kepada pelaku lainnya.

    WN China tersebut mengendalikan para pelaku di Indonesia untuk memasang kartu SIM ke SIM box atau modem pool. Sistem tersebut dikendalikan dari jarak jauh atau auto remote dari China.

    Tersangka di Indonesia kemudian membuka aplikasi Terminal Vendor System atau TVS. Melalui aplikasi ini para tersangka diduga memantau jumlah SMS blast yang terkirim dan gagal.

    "Dalam satu hari, perangkat SIM box yang dioperasionalkan oleh para tersangka mampu mengirimkan SMS phishing kepada 3.000 nomor handphone. Untuk menjalankan SIM box kiriman dari China tersebut, para pelaku membutuhkan ratusan kartu SIM yang telah diregistrasi menggunakan NIK dan data warga negara Indonesia," ujar Himawan.

    Para tersangka menerima gaji bulanan dalam bentuk mata uang kripto atau USDT sebagai imbalan. Jumlahnya bervariasi mulai dari 1.500 USDT atau sekitar Rp 25 juta sampai dengan 4.000 USDT atau sekitar Rp 67 juta tergantung dari banyaknya SIM box yang dioperasikan.

    "Komisi tersebut secara rutin ditukarkan ke mata uang rupiah setiap bulannya," ujarnya.

    Ancaman Hukuman

    Atas perbuatannya, kelima tersangka dijerat dengan berbagai pasal berlapis, termasuk Pasal 51 juncto Pasal 35 UU Nomor 1 Tahun 2024 tentang Perubahan Kedua atas UU Nomor 11 Tahun 2008 tentang Informasi dan Transaksi Elektronik.

    Selain itu, mereka juga dijerat dengan Pasal 45A ayat 1 juncto Pasal 28 ayat 1 UU Nomor 1 Tahun 2024 tentang Perubahan Kedua atas UU Nomor 11 Tahun 2008 tentang Informasi dan Transaksi Elektronik dan/atau Pasal 3, 4, 5, dan 10 UU Nomor 8 Tahun 2010 tentang Tindak Pidana Pencucian Uang. Serta Pasal 607 ayat 1 huruf a, b, dan c UU Nomor 1 Tahun 2023 tentang Kitab Undang-Undang Hukum Pidana juncto Pasal 20 huruf c UU Nomor 1 Tahun 2023 tentang Kitab Undang-Undang Hukum Pidana.

    "Dengan ancaman hukuman pidana penjara paling lama 15 tahun dan denda maksimal Rp 12 miliar," ujarnya.

  • Waspada! Karikatur AI Jadi Info Gratisan bagi Penjahat Siber

    Waspada! Karikatur AI Jadi Info Gratisan bagi Penjahat Siber

    Tren penggunaan Kecerdasan Buatan (AI) untuk membuat karikatur atau ilustrasi berdasarkan data pribadi memicu kekhawatiran. Informasi yang dibagikan pengguna kepada alat AI berpotensi disalahgunakan untuk penipuan siber.

    Kaspersky memperingatkan bahwa praktik ini membuka celah bagi penipuan digital yang lebih canggih. Pengguna secara tidak sadar memberikan akses ke informasi pribadi mereka tanpa batasan.

    Data seperti nama perusahaan, logo, jabatan, lokasi, rutinitas harian, hobi, dan detail keluarga dapat dikumpulkan dan digunakan untuk membuat profil digital yang detail.

    Informasi ini kemudian dapat dieksploitasi oleh pelaku kejahatan siber untuk membuat penipuan yang sangat personal dan meyakinkan. Penipu dapat menyebutkan tempat kerja, jabatan, atau anggota keluarga korban untuk memanipulasi mereka.

    Adrian Hia, Managing Director Kaspersky untuk Asia Pasifik, menyatakan bahwa tren ini memberikan informasi sukarela kepada penjahat siber. "Pada dasarnya kita memberi penipu 'konteks' yang mereka butuhkan untuk mengubah email phishing generik menjadi penipuan yang sangat personal dan meyakinkan," ujarnya.

    Untuk mengurangi risiko, Kaspersky merekomendasikan langkah-langkah berikut:

    1. Hindari memasukkan data pribadi seperti nama lengkap, jabatan, alamat, atau rutinitas harian.
    2. Jangan mengunggah foto dengan logo, dokumen, plat nomor kendaraan, atau elemen yang dapat mengidentifikasi Anda dengan suatu organisasi.
    3. Jangan membagikan informasi atau gambar anak di bawah umur, atau detail keluarga yang sensitif.
    4. Tinjau kebijakan privasi platform sebelum menggunakannya, terutama mengenai penyimpanan konten dan penggunaan data.
    5. Gunakan perlindungan digital aktif seperti solusi keamanan siber untuk mengurangi risiko dari tautan dan unduhan berbahaya, serta teknik phishing.