Tag: Cyber Security

  • Kisah Bayu Fedra, Pemuda Solo yang Menembus Panggung Cyber Security Global

    Kisah Bayu Fedra, Pemuda Solo yang Menembus Panggung Cyber Security Global

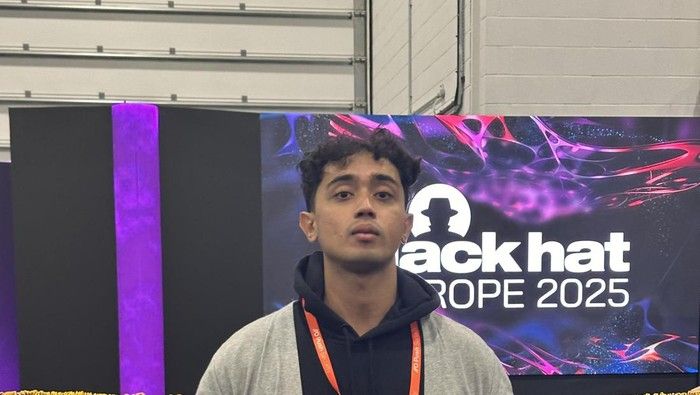
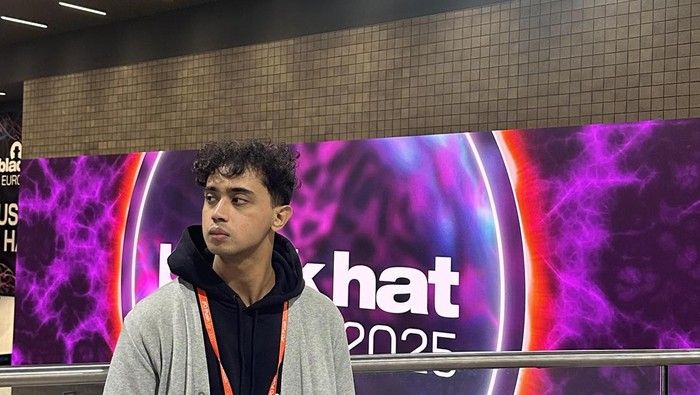
    Nama Bayu Fedra Abdullah (25) menjadi sorotan setelah keberhasilannya tampil di panggung konferensi keamanan siber bergengsi, BlackHat MEA dan BlackHat Europe. Pemuda asal Solo yang kini menjabat sebagai Application Security Engineer di sebuah perusahaan exchange Singapura ini membagikan langkah strategis bagi mereka yang ingin mengikuti jejaknya di bidang cyber security.

    Langkah awal yang paling krusial menurut mahasiswa Universitas Muhammadiyah Surakarta (UMS) ini adalah penguasaan fundamental. Calon praktisi wajib memahami pemrograman, sistem operasi, jaringan, kriptografi, hingga konsep CVE/CWE. Fedra menegaskan bahwa pondasi teori ini tidak boleh dilewati sebelum melangkah ke tahap teknis yang lebih dalam.

    Setelah mengantongi pemahaman dasar, Fedra menyarankan untuk langsung terjun ke ranah praktik melalui kompetisi atau platform pembelajaran. Program bug bounty dan pengerjaan laboratorium virtual (labs) menjadi sarana efektif untuk mengasah kemampuan teknis di lapangan.

    Selain belajar mandiri, keterlibatan dalam komunitas dinilai sangat membantu perkembangan karier. Melalui komunitas, seseorang bisa bertukar materi dan mendapatkan wawasan baru dari sesama praktisi. Terkait sumber belajar gratis, ia menyebut YouTube sebagai gudang tutorial, meski kini platform tersebut mulai memperketat konten bertema peretasan.

    "Di situ kita bisa ketemu banyak teman, bisa menambah insight baru," ujar Fedra mengenai pentingnya jaringan profesional.

    Pentingnya Bahasa Inggris dalam Karier Global

    Meskipun memiliki kemampuan teknis yang mumpuni, Fedra mengakui bahwa penguasaan bahasa asing menjadi penentu dalam persaingan global. Ia mengenang pengalamannya yang hampir gagal masuk ke perusahaan saat ini karena kendala komunikasi, meski secara skill ia dinilai sangat kompeten.

    Ia mulai serius mendalami bahasa Inggris pada tahun 2023 setelah mendapatkan jaminan dari rekan setimnya, Fani Akbar, kepada atasan mereka. Kini, lingkungan kerja di Singapura memaksanya untuk menggunakan bahasa Inggris setiap hari, yang justru mempercepat proses adaptasinya.

    "Bahasa Inggris penting banget kalau pengen ngembangin karier. Penting banget kalau pengen punya karier bagus," tandas Fedra. Ia menyarankan agar calon profesional mulai mempelajari bahasa tersebut sejak dini jika memiliki ambisi untuk berkarier di kancah internasional.
  • Antisipasi Penipuan Belanja Online Ramadan 2026: Tips Aman Transaksi Digital

    Antisipasi Penipuan Belanja Online Ramadan 2026: Tips Aman Transaksi Digital

    Lonjakan aktivitas belanja daring di Indonesia diprediksi akan mencapai puncaknya pada periode Ramadan dan Idul Fitri 2026. Tren ini diperkuat oleh data Bank Indonesia yang mencatat nilai transaksi sebesar Rp44,4 triliun pada Juli 2025 dengan proyeksi pertumbuhan dua digit setiap tahunnya. Menyikapi hal tersebut, platform eCommerce Lazada Indonesia telah menggulirkan festival Lazada Ramadan Daily Sale sejak 16 Februari 2026.

    Namun, antusiasme konsumsi digital ini dibayangi oleh ancaman kejahatan siber seperti phishing, situs tiruan, hingga pencurian data pribadi. Chairman CISSReC, Dr. Pratama Persadha, mengungkapkan bahwa menjelang hari besar, modus penipuan melalui pesan instan, penyamaran sebagai layanan pelanggan, dan tautan pelacakan paket palsu sering kali meningkat signifikan.

    "Literasi keamanan digital menjadi kunci agar masyarakat dapat menikmati kemudahan eCommerce tanpa mengorbankan keamanan dan kenyamanan," ujar Pratama Persadha dalam keterangannya.

    Untuk meminimalisir risiko selama promo Lazada Ramadan Daily Sale berlangsung, berikut adalah lima langkah preventif yang dapat diterapkan konsumen:

    1. Gunakan Proteksi Akun yang Kuat: Rutin mengganti kata sandi dengan kombinasi karakter unik. Sangat disarankan untuk mengaktifkan fitur autentikasi dua faktor (2FA) atau verifikasi biometrik sebagai proteksi tambahan.

    2. Eksklusivitas Transaksi di Aplikasi Resmi: Pastikan proses belanja dan pembayaran hanya dilakukan melalui situs atau aplikasi resmi. Selalu verifikasi alamat URL sebelum memasukkan data sensitif apa pun.

    3. Waspada Tautan Tidak Resmi: Hindari mengeklik link yang menawarkan hadiah atau diskon dari kanal di luar platform. Pelacakan paket dan informasi pengembalian dana dapat dipantau secara langsung dan real-time di aplikasi resmi.

    4. Tolak Instalasi File APK Mencurigakan: Jangan pernah menginstal aplikasi di luar toko resmi (seperti file APK) atau menyetujui permintaan berbagi layar (screen sharing). Lembaga resmi tidak akan meminta akses tersebut untuk memproses transaksi.

    5. Jaga Kerahasiaan Kode OTP: Kode OTP adalah identitas verifikasi yang bersifat rahasia. Jangan pernah memberikan kode ini kepada siapa pun, termasuk pihak yang mengatasnamakan karyawan platform belanja.

    Head of Customer Experience Lazada Indonesia, Intan Eugenia, menegaskan bahwa perusahaan terus memperkuat sistem keamanan dan menyiagakan tim Customer Care. Jika terjadi indikasi pembobolan akun, ia menyarankan pengguna untuk segera menghubungi platform, melaporkan ke bank untuk pemblokiran, dan mengganti kata sandi. Melalui kewaspadaan ini, diharapkan pengalaman belanja hingga 24 Maret mendatang tetap aman dan tepercaya.

  • Kisah Tiga Pemuda Daerah Menembus Industri Keamanan Siber Global

    Kisah Tiga Pemuda Daerah Menembus Industri Keamanan Siber Global

    Tiga pemuda asal berbagai daerah di Indonesia berhasil membuktikan bahwa keterbatasan ekonomi bukan penghalang untuk menguasai industri keamanan siber tingkat dunia. Bayu Fedra Abdullah (25) dari Solo, Muh. Fani Akbar (25) asal Dompu, dan Muhammad Alifa Ramdhan (23) dari Tangerang Selatan, kini telah bertransformasi menjadi profesional teknologi yang berkarier hingga ke Singapura.

    Persahabatan mereka bermula saat usia belasan tahun melalui komunitas Reversing.ID. Meski saat itu masih berstatus siswa SMK, mereka berani berkompetisi di level nasional melawan peserta yang jauh lebih senior. Kemenangan pertama diraih pada ajang Slashroot CTF tahun 2017, di mana hadiah sebesar Rp 3-5 juta menjadi modal awal yang sangat berarti bagi mereka yang saat itu hidup dalam kondisi ekonomi sulit.

    Fedra mengenang bagaimana mereka harus berjuang keras demi meraih kemenangan karena terbatasnya biaya pendaftaran. "Kita itu ibarat lomba itu udah kayak kerja. Jadi, kita dapat duit itu dari lomba," ungkap Fedra saat diwawancarai pada Kamis (19/2/2026). Dengan perangkat seadanya, tim ini secara konsisten menyabet podium juara satu hingga tiga dalam berbagai kompetisi.

    Kesuksesan tim ini didukung oleh pembagian keahlian yang spesifik. Muhammad Alifa Ramdhan dikenal memiliki kemampuan luar biasa di bidang Binary Exploitation dan Reverse Engineering. Sementara Fedra dan Fani fokus pada penguasaan Web/Apps Hacking, Kriptografi, Digital Forensic, hingga Server Hardening.

    Setelah lima tahun berkompetisi bersama, ketiganya memilih untuk menempuh jalur karier profesional masing-masing. Bayu Fedra sempat menarik perhatian publik internasional setelah mempresentasikan perangkat buatannya di konferensi keamanan bergengsi BlackHat MEA dan BlackHat Europe. Prestasi tersebut membawanya menjadi Application Security Engineer di Singapura.

    Jejak kesuksesan serupa diikuti oleh rekan-rekannya. Ramdhan kini tercatat sebagai Low Level Security Researcher pertama dari Indonesia yang berbasis di Singapura. Sementara Fani Akbar tetap berkarya dengan basis di Yogyakarta. Meski kini terpisah oleh jarak dan kesibukan profesional, ketiganya tetap menjaga hubungan erat melalui hobi traveling bersama ke luar negeri.

  • Kuasai Keamanan Siber: Empat Fondasi Utama bagi Pemula Menurut Pakar

    Kuasai Keamanan Siber: Empat Fondasi Utama bagi Pemula Menurut Pakar

    Mengawali karier di dunia keamanan siber tidak selalu membutuhkan perangkat keras dengan spesifikasi tinggi. Bayu Fedra Abdullah (25), praktisi yang baru saja menghadiri konferensi BlackHat MEA dan Europe, menekankan bahwa kunci utama untuk menjadi ahli di bidang ini adalah penguasaan aspek fundamental yang sering kali diabaikan oleh pemula.

    Menurut Fedra, banyak orang gagal mencapai level mahir karena terburu-buru ingin menguasai teknik tingkat tinggi tanpa memahami dasar-dasarnya. "Kalau nggak belajar fundamental, dia nggak bakal bisa jadi jago menurutku," tegasnya saat dihubungi pada Rabu (18/2/2026).

    Langkah pertama yang harus diambil adalah memahami bahasa pemrograman. Fedra menyarankan agar pemula fokus mendalami salah satu bahasa terlebih dahulu hingga benar-benar paham. Setelah itu, penguasaan sistem operasi menjadi wajib, terutama penggunaan Linux beserta perintah-perintah dasarnya (basic command).

    Aspek ketiga yang tidak kalah krusial adalah pemahaman mengenai jaringan komputer. Setidaknya, seseorang harus mengerti berbagai protokol jaringan dan perbedaan fungsinya. Terakhir, pemula perlu mempelajari dasar-dasar kriptografi sebagai benteng pertahanan data.

    Setelah pondasi tersebut kuat, Fedra menyarankan untuk mulai mempelajari Common Vulnerabilities and Exposures (CVE) serta Common Weakness Enumeration (CWE). CVE merupakan daftar standar untuk kerentanan keamanan siber pada perangkat lunak dan keras yang telah diketahui publik. Sementara itu, CWE berfungsi sebagai katalog komunitas yang mengklasifikasikan jenis-jenis kelemahan keamanan tersebut.

    "Pokoknya itu kayak teknik-teknik hacking. Menurutku dasar yang paling penting itu sih, harus paham fundamental itu tadi," pungkas Fedra menutup penjelasannya mengenai peta jalan bagi calon praktisi keamanan siber.

  • Mengenal IPTI dan MBPTL, Dua Tools Keamanan Siber Karya Hacker Asal Solo

    Mengenal IPTI dan MBPTL, Dua Tools Keamanan Siber Karya Hacker Asal Solo

    Bayu Fedra Abdullah (25), seorang praktisi keamanan siber asal Solo, berhasil menembus panggung internasional berkat pengembangan dua perangkat lunak inovatif. Kedua alat tersebut adalah Internet Protocol Threat Intelligence (IPTI) dan Most Basic Penetration Testing Labs (MBPTL).

    IPTI dirancang khusus sebagai instrumen penilaian terhadap alamat IP. Alat ini bekerja dengan melakukan pemindaian mendalam untuk memberikan informasi detail serta skor risiko (risk scoring) pada suatu IP address. Melalui sistem ini, tim monitoring dapat mengidentifikasi identitas penyedia server hingga membedakan antara aktivitas bot baik dan bot jahat secara otomatis.

    "Tools ini juga digunakan untuk monitoring user guna membedakan antara bot yang baik dan bot yang jahat sehingga tim monitoring dapat memutuskan IP mana yang pantas untuk diblokir tanpa pengecekan manual satu per satu," ujar Fedra saat menjelaskan fungsi efisiensi IPTI.

    Menariknya, pengembangan IPTI hanya memakan waktu sekitar satu minggu. Berbeda dengan proyek keduanya, MBPTL, yang memerlukan waktu pengembangan lebih lama karena proses pematangan konsep yang lebih kompleks. MBPTL lahir dari keresahan Fedra melihat keterbatasan platform belajar keamanan siber yang ada saat ini.

    Menurutnya, banyak platform belajar seperti DVBA hanya menitikberatkan pada aplikasi web, sementara domain dalam penetration testing sangatlah luas. MBPTL hadir untuk menutup celah tersebut dengan menyediakan materi yang komprehensif namun tetap ramah bagi pengguna baru atau pemula.

    Hingga saat ini, Fedra terus menyempurnakan platform MBPTL. Ia tetap membuka ruang bagi umpan balik dari para pengguna agar alat pembelajaran tersebut semakin efektif dalam mencetak talenta-talenta baru di bidang keamanan siber.

  • Kisah Bayu Fedra, Pakar Keamanan Siber Indonesia yang Mendunia Lewat Ajang BlackHat

    Kisah Bayu Fedra, Pakar Keamanan Siber Indonesia yang Mendunia Lewat Ajang BlackHat

    Bayu Fedra Abdullah sukses membawa nama Indonesia ke panggung keamanan siber internasional melalui partisipasinya dalam konferensi BlackHat MEA dan Europe. Dalam ajang bergengsi tersebut, pemuda berusia 25 tahun ini mempresentasikan dua karya riset orisinalnya, yakni Internet Protocol Threat Intelligence (IPTI) serta Most Basic Penetration Testing Labs (MBPTL).

    Pencapaian internasional ini merupakan buah dari perjalanan panjang Fedra yang telah berkecimpung di industri teknologi selama delapan tahun. Menariknya, Fedra mengaku bahwa dirinya tidak memiliki keahlian khusus di bidang IT saat masih duduk di bangku SMP. Ketertarikannya pada dunia siber justru bermula saat ia menempuh pendidikan di SMK jurusan Teknik Komputer dan Jaringan (TKJ), meski awalnya ia mengaku hanya mengikuti pilihan teman-temannya.

    Keterbatasan fasilitas tidak menghalangi langkahnya. Fedra baru memiliki notebook kecil setelah melewati satu semester masa sekolah. Sempat menjajaki bidang desain, ia akhirnya menemukan minat pada jaringan, pemrograman, hingga mendalami sistem operasi Linux melalui komunitas internet. Titik balik kariernya terjadi saat sang guru SMK, Andi Novianto, menyelenggarakan kompetisi hacking internal dan mendorongnya ikut serta dalam lomba ketahanan siber yang diadakan Kementerian Pertahanan. Fedra pun berhasil meraih juara pertama pada kompetisi tingkat nasional tersebut saat masih berstatus pelajar SMK.

    Dukungan dari mentor menjadi kunci perkembangan karier Fedra. Keberhasilannya memenangi lomba membuatnya dipercaya oleh gurunya untuk terlibat langsung dalam proyek audit keamanan. Selain Andi Novianto, Fedra juga menyebut peran penting Yusuf Sulistyo Nugroho, dosen yang membukakan peluang baginya untuk mengikuti program riset mahasiswa di Jepang.

    Meski kini prestasinya telah diakui di level dunia, Fedra tetap menekankan pentingnya kerendahan hati. Ia mengenang setiap proses belajar dan dukungan dari para mentor yang telah membantunya berkembang dari seorang siswa yang awam IT hingga menjadi ahli keamanan siber yang diperhitungkan di kancah global.

  • Waspada ‘Desember Kelabu’, 90 Juta Serangan Siber Hantam Indonesia di Akhir 2025

    Waspada ‘Desember Kelabu’, 90 Juta Serangan Siber Hantam Indonesia di Akhir 2025

    Ruang siber Indonesia menghadapi ancaman ekstrem pada penghujung tahun 2025. Laporan keamanan tahunan AwanPintar.id mencatat sebanyak 90.590.833 serangan siber terjadi hanya dalam kurun waktu satu bulan sepanjang Desember. Angka ini menempatkan periode akhir tahun sebagai titik nadir keamanan digital nasional.

    Agresivitas peretas pada bulan Desember dipicu oleh peningkatan volume transaksi ekonomi masyarakat. Momentum promo akhir tahun, perayaan Natal, dan persiapan Tahun Baru yang memicu lonjakan belanja daring dimanfaatkan pelaku kejahatan sebagai 'musim panen'. Di saat kewaspadaan pengguna menurun akibat kesibukan liburan, serangan phishing yang menyamar sebagai voucer diskon atau konfirmasi pengiriman paket marak diluncurkan.

    Selain menyasar individu, sektor korporasi menjadi sasaran empuk akibat celah operasional. Banyak perusahaan beroperasi dengan personel tim IT minimal karena cuti panjang, yang kemudian dimanfaatkan peretas untuk melakukan infiltrasi. Teknik Attempted Administrator Privilege Gain menjadi metode paling dominan, di mana pelaku berusaha menguasai akun administrator saat pengawasan sistem sedang longgar guna mendapatkan kendali penuh atas infrastruktur perusahaan.

    Laporan tersebut mengungkap fakta ironis mengenai posisi Indonesia di peta keamanan siber global. Meski menjadi target serangan besar dari luar negeri—terutama dari Tiongkok yang menyumbang 37,96% serangan—Indonesia justru tercatat sebagai pengirim spam dan malware tertinggi.

    Jenis Aktivitas Persentase Kontribusi Indonesia
    Pengiriman Spam Global 56,29%
    Penyebaran Malware 61,32%

    Tingginya angka ini mengindikasikan banyaknya perangkat milik warga maupun instansi di Indonesia yang telah terinfeksi dan berubah menjadi 'zombie' dalam jaringan botnet. Perangkat-perangkat ini dikendalikan dari jarak jauh oleh peretas untuk menyerang target lain tanpa disadari pemiliknya. Lonjakan di bulan Desember menandakan aktivasi massal jaringan botnet ini untuk mendukung serangan global.

    Menghadapi tahun 2026 dengan perluasan jaringan 5G, tantangan keamanan diprediksi akan semakin masif. AwanPintar.id merekomendasikan protokol manajemen kerentanan yang lebih ketat, termasuk kewajiban pembaruan sistem (patching) maksimal 30 hari setelah celah ditemukan. Langkah mandiri seperti penggunaan otentikasi ganda (MFA) dan audit akses rutin menjadi harga mati agar periode akhir tahun tidak lagi menjadi 'Desember Kelabu' bagi keamanan digital nasional.

  • Ancaman Serangan Whaling: Saat Eksekutif Perusahaan Jadi Sasaran Utama Peretas

    Ancaman Serangan Whaling: Saat Eksekutif Perusahaan Jadi Sasaran Utama Peretas

    Laporan strategis Top 50 Cybersecurity Threats dari Splunk mengungkapkan pergeseran taktik aktor jahat yang kini lebih spesifik menyasar level eksekutif (C-suite). Metode yang dikenal sebagai Whaling ini merupakan bentuk rekayasa sosial yang sangat tertarget, di mana penyerang melakukan riset mendalam melalui profil LinkedIn hingga laporan tahunan perusahaan untuk meniru gaya bahasa target secara presisi.

    Statistik menunjukkan bahwa rekayasa sosial menjadi senjata paling ampuh karena mengeksploitasi celah psikologis manusia. Sekitar 91 persen serangan siber yang sukses berawal dari email phishing. Namun, berbeda dengan phishing massal yang acak, Whaling disusun tanpa kesalahan tata bahasa dan menciptakan urgensi tinggi, seperti instruksi transfer dana darurat yang seolah dikirimkan oleh CEO.

    Salah satu dampak fatal dari serangan ini menimpa Levitas Capital, sebuah hedge fund asal Australia. Perusahaan tersebut terpaksa tutup permanen setelah kehilangan dana sebesar USD8,7 juta. Insiden ini dipicu hanya oleh satu klik pada tautan undangan Zoom palsu yang dikirimkan kepada pendirinya, yang kemudian menyusupkan malware untuk mengendalikan sistem email perusahaan.

    Whaling sering kali menjadi jembatan menuju Business Email Compromise (BEC). Setelah peretas menguasai akun email eksekutif, mereka akan memantau percakapan selama berbulan-bulan untuk mempelajari pola transaksi dan jadwal vendor. Pada momen yang dianggap tepat, instruksi pembayaran palsu dikirimkan melalui alamat email asli milik eksekutif tersebut agar terlihat sah.

    Mengingat profil risiko yang tinggi, Splunk menekankan perlunya proteksi lebih ketat bagi para petinggi perusahaan melalui tiga langkah strategis:

    Pertama, penerapan prosedur verifikasi luar jalur (Out-of-Band) yang mengharuskan setiap permintaan data sensitif atau transfer dana dikonfirmasi melalui saluran kedua, seperti panggilan telepon langsung. Kedua, pelatihan kesadaran khusus yang melibatkan simulasi phishing dengan skenario tingkat tinggi bagi tim C-level. Ketiga, penggunaan teknologi anti-spoofing seperti protokol DMARC untuk mencegah pemalsuan domain perusahaan.

    Keamanan siber kini bukan lagi sekadar tanggung jawab departemen IT, melainkan menjadi tanggung jawab pribadi setiap individu di dalam organisasi. Ketelitian dalam memproses setiap pesan yang masuk ke kotak masuk email menjadi benteng pertahanan utama dalam menjaga identitas dan aset perusahaan.

  • Mahasiswa UMS Tampil di Konferensi Siber Elit BlackHat Europe dan MEA

    Mahasiswa UMS Tampil di Konferensi Siber Elit BlackHat Europe dan MEA

    Bayu Fedra Abdullah (25), seorang praktisi keamanan siber asal Indonesia, berhasil menembus panggung internasional melalui ajang BlackHat Middle East and Africa (MEA) serta BlackHat Europe. Mahasiswa Universitas Muhammadiyah Surakarta (UMS) ini hadir untuk mempresentasikan dua instrumen keamanan siber hasil risetnya di hadapan para profesional dunia.

    Fedra terpilih setelah melalui proses seleksi ketat oleh penyelenggara konferensi. BlackHat dikenal sebagai salah satu pertemuan paling elit dalam industri keamanan siber yang rutin digelar di empat lokasi utama, yakni Las Vegas, London, Riyadh, dan Singapura. Dalam kesempatan ini, Fedra membawa dua topik berbeda: materi mengenai 'MBPTL' dipresentasikan di BlackHat Europe, sementara materi 'IPTI' diperkenalkan di BlackHat MEA.

    "Pihak BlackHat yang akan menyeleksi karya siapa yang terpilih untuk ditampilkan di acara mereka," ujar Fedra. Ia menjelaskan bahwa meskipun pendaftaran riset terbuka bagi publik secara internasional, standar kurasi yang diterapkan sangat tinggi untuk menentukan karya yang layak dipresentasikan.

    Dukungan atas pencapaian ini juga datang dari pihak kampus dalam bentuk sponsor dana setelah Fedra dinyatakan lolos seleksi. Meski demikian, ia mengaku tetap mengeluarkan biaya pribadi yang tidak sedikit demi mewakili Indonesia di kancah global. Selama rangkaian acara, Fedra berkesempatan menjalin relasi dengan para ahli dari raksasa teknologi seperti Google, AWS, dan Cloudflare, serta bertemu dengan praktisi keamanan siber asal Indonesia yang telah berkarir di luar negeri.