Tag: Internet of Things

  • Bug di Robot Vacuum DJI, Teknisi Dapatkan Akses ke 7.000 Perangkat

    Bug di Robot Vacuum DJI, Teknisi Dapatkan Akses ke 7.000 Perangkat

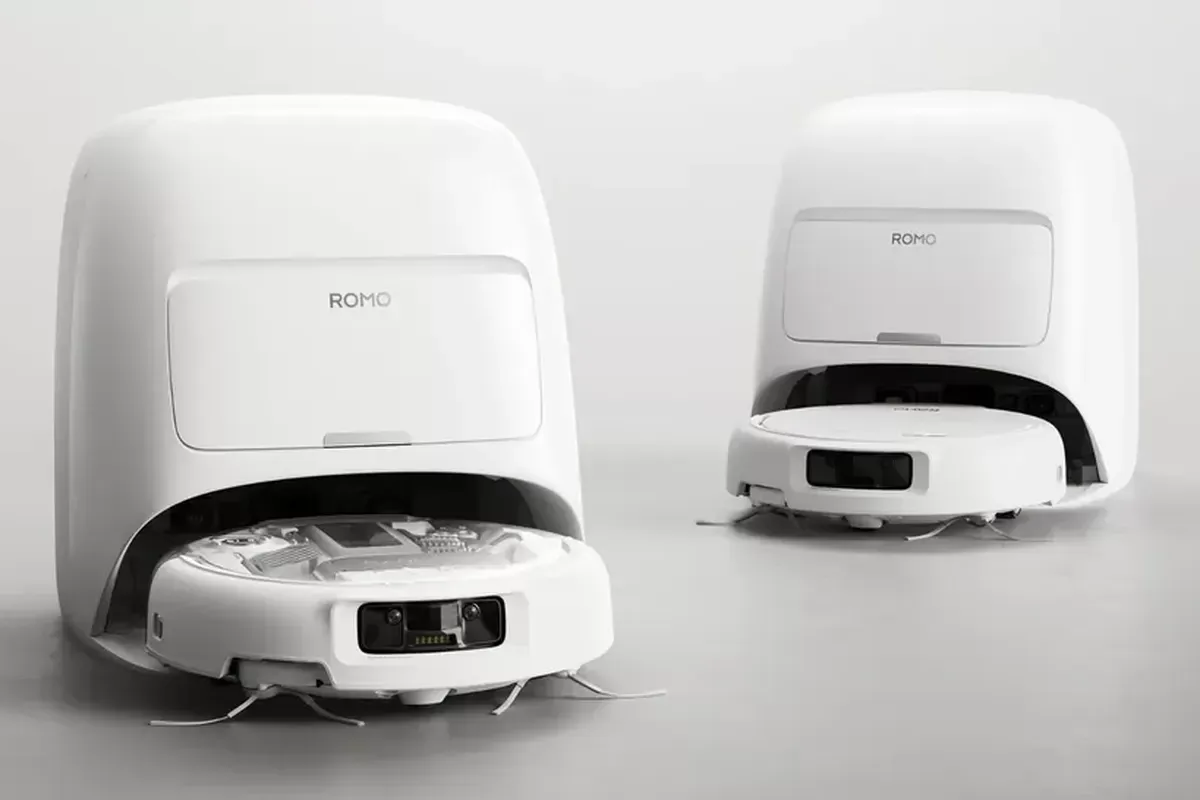
    Seorang teknisi perangkat lunak bernama Sammy Azdoufal secara tidak sengaja memperoleh akses kontrol ke sekitar 7.000 robot pembersih (vacuum) buatan DJI yang tersebar di berbagai negara. Hal ini terjadi akibat adanya celah keamanan pada sistem.

    Azdoufal menceritakan pengalamannya kepada media teknologi TheVerge. Awalnya, ia hanya ingin agar robot vacuum miliknya, DJI Romo, bisa dikendalikan menggunakan controller PlayStation 5 (PS5).

    Untuk mencapai tujuannya, Azdoufal menggunakan model kecerdasan buatan (AI) Claude Code guna menganalisis lalu lintas komunikasi antara DJI Romo dan server pabrikan. Dari analisis tersebut, ia mendapatkan kode security token milik perangkatnya.

    Selanjutnya, ia membangun aplikasi untuk mengirim perintah ke robot vacuum menggunakan token tersebut. Tujuannya adalah agar robot tersebut bisa dikendalikan secara fleksibel melalui controller PS5.

    Tanpa disangka, token tersebut tidak hanya memberikan akses ke satu unit robot vacuum. Melainkan, token tersebut memberikan akses ke sekitar 7.000 perangkat DJI Romo lain yang tersebar di berbagai negara.

    Azdoufal mengakui bahwa aplikasinya berpotensi mengumpulkan nomor seri dan data ribuan robot DJI Romo yang terhubung ke server global setiap tiga detik sekali.

    Data-data yang dapat diakses meliputi:

    • Rute pembersihan
    • Status baterai
    • Hambatan yang ditemui
    • Denah 2D rumah hasil pemetaan sensor
    • Akses kamera dan mikrofon secara langsung
    • Alamat IP masing-masing perangkat

    Dengan data-data seperti alamat IP, perkiraan lokasi kasar perangkat dapat dilakukan. Meski demikian, Azdoufal menjelaskan bahwa penemuan bug ini murni ketidaksengajaan dan berasal dari eksperimen terhadap stik PS5 saja.

    "Saya tidak melanggar aturan apa pun, tidak mengelabui (bypass) sistem, tidak meretas, atau tidak memaksa akses masuk (brute force) terhadap sistem DJI," kata Azdoufal.

    Setelah menyadari adanya bug akses ini, Azdoufal dan TheVerge langsung menghubungi pihak DJI untuk melaporkan temuan tersebut.

    DJI mengakui adanya masalah “backend permission validation issue affecting MQTT-based communication between the device and the server”. Intinya, masalah ini berpotensi membuka akses tidak sah terhadap video langsung perangkat DJI Romo.
  • Laporan Splunk: 30 Miliar Perangkat IoT Jadi Target Serangan Siber pada 2030

    Laporan Splunk: 30 Miliar Perangkat IoT Jadi Target Serangan Siber pada 2030

    Laporan terbaru bertajuk Top 50 Cybersecurity Threats dari Splunk menyoroti kerentanan serius pada ekosistem Internet of Things (IoT). Dengan proyeksi jumlah perangkat yang mencapai lebih dari 30 miliar unit pada tahun 2030, ancaman peretasan kini menyasar ranah paling pribadi dalam kehidupan manusia, mulai dari kamera keamanan hingga mesin kopi pintar.

    Masalah mendasar terletak pada prioritas produsen yang lebih mengedepankan fungsionalitas dan harga ekonomis ketimbang aspek keamanan. Banyak perangkat pintar yang beredar di pasaran saat ini tidak dilengkapi dengan enkripsi data yang kokoh maupun mekanisme pembaruan perangkat lunak (patching) yang memadai.

    Metode serangan yang paling sering ditemukan adalah pemanfaatan kredensial standar. Peretas kerap menggunakan skrip otomatis untuk memindai ribuan perangkat yang masih menggunakan kombinasi nama pengguna dan kata sandi pabrikan, seperti "admin/admin", untuk mendapatkan akses dalam waktu singkat.

    Splunk merinci bahwa perangkat yang berhasil dikuasai biasanya direkrut ke dalam jaringan Botnet. Fenomena ini pernah terjadi pada kasus Botnet Mirai, di mana jutaan kamera IP dan router yang lemah digunakan untuk meluncurkan serangan Distributed Denial of Service (DDoS). Serangan tersebut terbukti mampu melumpuhkan infrastruktur internet global dengan membanjiri trafik data secara masif.

    Selain ancaman skala besar, privasi personal juga menjadi taruhan. Kamera pintar dan asisten suara yang disusupi memungkinkan orang asing mengintip atau berkomunikasi secara ilegal dengan penghuni rumah. "Di dunia IoT, rumah bukan lagi benteng jika perangkat di dalamnya tidak diamankan dengan benar," tulis laporan tersebut. Celah pada satu bola lampu pintar bahkan bisa menjadi jembatan bagi peretas untuk masuk ke jaringan Wi-Fi utama dan mencuri data sensitif dari laptop pemiliknya.

    Untuk meminimalisir risiko perangkat pintar menjadi titik lemah dalam jaringan, laporan Splunk merekomendasikan empat langkah preventif bagi pengguna:

    Pertama, segera ubah kata sandi standar pabrik dengan kombinasi yang kuat dan unik saat pertama kali mengaktifkan perangkat. Kedua, lakukan segmentasi jaringan dengan menempatkan perangkat IoT pada jalur Wi-Fi terpisah (Guest Network) guna mengisolasi akses jika terjadi peretasan.

    Ketiga, lakukan pembaruan firmware secara rutin untuk menutup celah keamanan yang ditemukan oleh produsen. Terakhir, nonaktifkan fitur akses jarak jauh jika perangkat tersebut hanya perlu dioperasikan secara lokal di dalam rumah. Keamanan siber harus menjadi prioritas utama agar kenyamanan teknologi modern tidak menjadi bumerang bagi penggunanya.