Tag: keamanan siber

  • Indosat Perluas Proteksi Satpam Plus, Kini Lindungi Panggilan Penipuan WhatsApp

    Indosat Perluas Proteksi Satpam Plus, Kini Lindungi Panggilan Penipuan WhatsApp

    Lonjakan aktivitas digital saat Ramadan membuka celah baru bagi pelaku kejahatan siber. Layanan WhatsApp yang banyak digunakan pengguna internet Indonesia menjadi sasaran utama. Kini, penipuan online melalui panggilan WhatsApp bisa dihadang.

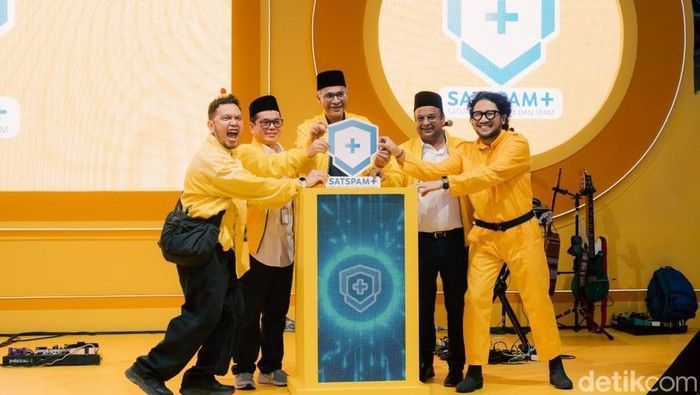
    Indosat Ooredoo Hutchison (IOH) melalui merek IM3 memperluas sistem keamanan Satuan Anti Scam dan Spam (Satspam Plus). Sistem ini mampu memproteksi penipuan online yang terjadi melalui panggilan WhatsApp.

    Sebelumnya, fitur Satspam Plus telah hadir untuk mengamankan scam dan spam lewat telepon serta SMS. Perluasan ini merupakan respons terhadap meningkatnya ancaman siber.

    Berdasarkan data 2025, kasus penipuan digital selama Ramadan meningkat hingga 34,7%. Sebanyak 89% dari kasus tersebut terjadi melalui WhatsApp.

    Sementara 64% penipuan lainnya terjadi melalui panggilan telepon. Kanal yang paling sering digunakan sehari-hari justru menjadi titik paling rentan di periode dengan intensitas komunikasi tinggi.

    "Di Ramadan ini, ketika aktivitas digital meningkat signifikan, kami ingin pelanggan bisa lebih tenang untuk fokus beribadah, bekerja, dan berbagi. Tanpa harus khawatir terhadap risiko penipuan digital," ujar Director & Chief Commercial Officer IOH Bilal Kazmi di Jakarta, Kamis (12/2/2026).

    Cara Kerja Satspam+

    Satspam+ bekerja secara real time untuk melindungi pelanggan dari ancaman penipuan. Ini mencakup SMS, panggilan reguler, dan kini WhatsApp Call.

    Didukung oleh teknologi AIvolusi5G, fitur ini menggabungkan kecanggihan AI dan kekuatan 5G. Satspam+ tidak hanya menghadirkan deteksi otomatis, tetapi juga opsi pemblokiran nomor mencurigakan.

    Selain itu, fitur ini menyediakan laporan harian yang dapat dipersonalisasi. Kehadiran fitur ini menegaskan strategi IOH untuk menjadi AI North Star di Indonesia.

    IOH berkomitmen memberdayakan dan melindungi masyarakat secara inklusif. Terutama lansia dan masyarakat di daerah terpencil yang rentan menjadi korban penipuan digital.

    "Sejak diluncurkan pada Agustus 2025, aktivasi Satspam+ telah bertumbuh secara masif. Hal ini menunjukkan bahwa perlindungan dari scam dan spam bukan lagi fitur tambahan, tetapi kebutuhan utama," ucap Bilal.

    Tingkat Pertumbuhan Aktivasi Satspam+

    Periode Peningkatan Aktivasi
    Agustus 2025 – Sekarang Pertumbuhan Masif

    Proteksi keamanan scam dan spam di WhatsApp Call ini tersedia dalam Paket Ramadan Satspam+. Seluruh pelanggan otomatis mendapatkan perlindungan Satspam+ tanpa biaya tambahan.

    Pilihan Paket Ramadan Satspam+

    Paket yang tersedia antara lain 150GB/28 hari seharga Rp150.000. Tersedia juga paket 300GB/28 hari seharga Rp200.000.

    Kedua paket dilengkapi 5.000 menit telepon dan SMS ke sesama IM3 dan Tri. Pelanggan juga mendapatkan akses gratis Viu atau Vidio Ultimate Mobile.

    IM3 juga menyediakan pilihan paket harian hingga mingguan. Mulai dari 20GB/3 hari Rp20.000, 30GB/5 hari Rp30.000, hingga 75GB/10 hari Rp50.000.

    Paket-paket ini lengkap dengan 1.000 menit telepon dan SMS ke sesama IM3 dan Tri. Pilihan paket ini memberikan fleksibilitas bagi pelanggan.

    Keuntungan Pelanggan IM3 Platinum

    Khusus pelanggan IM3 Platinum, perlindungan Satspam+ sudah termasuk dalam layanan pascabayar ini. Ditambah manfaat penggunaan kuota utama untuk bebas roaming di Malaysia dan Singapura.

    Melalui paket unggulan Platinum 50 seharga Rp100.000/bulan dengan kuota 50GB. Pelanggan juga dapat menikmati promo Ramadan berupa kuota ekstra 25GB hanya seharga Rp25.000 dengan masa aktif 7 hari.
  • AwanPintar.id: Serangan Siber Dalam Negeri di Indonesia Naik Tajam 75% Pada 2025

    AwanPintar.id: Serangan Siber Dalam Negeri di Indonesia Naik Tajam 75% Pada 2025

    AwanPintar.id, platform keamanan siber, merilis laporan yang mengungkapkan lonjakan tajam serangan siber dari dalam negeri sepanjang tahun 2025. Indonesia tercatat menjadi sumber pengiriman spam dan malware terbesar.

    Kondisi ini mengindikasikan banyak infrastruktur IT lokal telah terkompromi. Data ini dihimpun dalam laporan "Indonesia Waspada: Ancaman Digital di Indonesia Semester 2 Tahun 2025".

    Laporan tersebut mencatat total 234.528.187 serangan siber pada paruh kedua tahun 2025. Angka ini setara dengan rata-rata 15 serangan setiap detik.

    Jumlah tersebut menunjukkan peningkatan sebesar 75,76% dibandingkan semester pertama. Lonjakan tertinggi terjadi pada Desember 2025, dengan 90.590.833 serangan.

    AwanPintar.id menilai peningkatan ini kemungkinan dipicu aktivitas Distributed Denial of Service (DDoS) serta eksploitasi transaksi ekonomi digital saat libur akhir tahun.

    Menurut Founder AwanPintar.id, Yudhi Kukuh, pola serangan kini semakin terorganisir.

    “Laporan AwanPintar.id menemukan upaya sistematis untuk melumpuhkan kepercayaan publik terhadap ekosistem digital nasional. Pelaku serangan siber dalam negeri tidak lagi hanya bergerak secara individu, melainkan mulai menunjukkan pola kerja sama yang terorganisir untuk menargetkan layanan publik dan platform ekonomi,” kata Yudhi.

    Spam Email Masih Jadi Ancaman Utama

    Laporan ini juga menyoroti spam email sebagai instrumen serangan paling persisten. Biaya operasional yang rendah membuatnya efektif membuka jalan bagi kampanye phishing dan penyebaran malware terstruktur.

    AwanPintar.id melakukan pemantauan distribusi geografis sumber serangan. Hal ini untuk memetakan zona risiko dan memperkuat sistem penyaringan email.

    Berikut adalah rincian porsi negara pengirim spam terbanyak:

    Negara Porsi Pengiriman Spam
    Indonesia 56,29%
    Amerika Serikat 14,44%
    China 4,35%
    Brasil Masuk Daftar Teratas
    Rusia Masuk Daftar Teratas
    Malaysia Sekitar 1%
    Vietnam Sekitar 1%

    Indonesia menduduki posisi pertama sebagai negara pengirim spam terbanyak dengan porsi mencapai 56,29%. Angka ini melonjak drastis dari 21,45% pada semester pertama 2025.

    Kondisi tersebut menunjukkan banyak IP publik, server, hingga perangkat Internet of Things (IoT) di dalam negeri telah dikompromi. Perangkat tersebut disalahgunakan sebagai mesin pengirim spam massal.

    Secara akumulatif, 10 negara teratas bertanggung jawab atas 83,65% dari total trafik spam yang terdeteksi. Selain itu, Indonesia juga tercatat sebagai pengirim malware terbesar dengan porsi 61,32%.

    Hal ini menandakan banyak perangkat lokal telah terinfeksi dan berubah menjadi "zombie" penyebar serangan. AwanPintar.id merekomendasikan perusahaan mempercepat patching sistem, memperbarui firmware perangkat jaringan, serta mengaudit akses VPN untuk menekan risiko pencurian kredensial.

  • Hacker ‘Project Mayhem’ Lumpuhkan Saluran Telepon Penipu Pajak di Jakarta

    Hacker ‘Project Mayhem’ Lumpuhkan Saluran Telepon Penipu Pajak di Jakarta

    Kasus penipuan daring kembali menyoroti pentingnya kewaspadaan. Kali ini, pelaku penipuan yang menyamar sebagai petugas Internal Revenue Service (IRS) harus gigit jari setelah 'calon korban' mereka ternyata seorang hacker.

    Hacker dengan kanal YouTube populer bernama 'Project Mayhem' membagikan aksi balas dendamnya. Mereka menargetkan penipu yang mencoba meyakinkan korban untuk membayar 'pajak' palsu.

    Para penipu ini beroperasi dengan mengklaim bahwa korban berutang pajak. Mereka mengancam akan melakukan penangkapan jika pembayaran tidak segera dilakukan. Modus ini sering digunakan untuk menakut-nakuti calon korban.

    Project Mayhem berhasil mengidentifikasi modus ini dari panggilan tersebut. Mereka kemudian berupaya mencegah penipuan serupa menimpa korban lain di kemudian hari.

    Strategi Balas Dendam Hacker

    Ketika para penipu menunggu panggilan balik untuk pembayaran, hacker Project Mayhem mulai menyusun strategi. Mereka menulis skrip untuk menggunakan VoIP (Voice over Internet Protocol).

    Skrip ini dirancang untuk secara otomatis menghubungi para penipu dengan frekuensi luar biasa cepat. Tujuannya agar saluran telepon mereka menjadi tidak dapat digunakan.

    Serangan Telepon 28 Kali Per Detik

    Kecepatan serangan panggilan ini mencapai 28 kali per detik. Frekuensi panggilan yang sangat tinggi ini membuat saluran telepon para penipu lumpuh total. Mereka tidak dapat menerima atau melakukan panggilan lain.

    Kelompok penipu tersebut menunjukkan reaksi yang tidak menyenangkan terhadap tindakan ini. Scammer yang menerima skrip VoIP tersebut dengan cepat menunjukkan kegelisahan.

    Pesan Otomatis Menggempur Penipu

    Setiap panggilan yang dijawab oleh para penipu berisi pesan sederhana. Pesan tersebut mengidentifikasi mereka sebagai penipu dan menyatakan bahwa saluran telepon mereka sedang dibanjiri.

    Isi pesan tersebut adalah: "Halo, telah terdeteksi bahwa Anda adalah penipu. Karena itu, kami sekarang membanjiri saluran telepon Anda untuk mencegah Anda menipu orang lain. Ini tidak akan berhenti sampai Anda berhenti."

    Reaksi para penipu terhadap serbuan pesan otomatis ini terekam dalam sebuah video. Setelah beberapa pesan pertama, penipu menjadi sangat gelisah, bahkan mengeluarkan kata-kata kasar dan ancaman.

    Beberapa di antaranya bahkan mengakui kejahatan mereka. Aksi ini menjadi bukti nyata bahwa kejahatan siber dapat dilawan dengan cara yang tidak terduga.

    Aspek Detail
    Pelaku Penipuan Menyamar sebagai petugas IRS
    Modus Mengancam penangkapan jika tidak bayar pajak palsu
    Pembela Hacker 'Project Mayhem'
    Metode Balas Dendam VoIP script otomatis, 28 panggilan/detik
    Pesan Otomatis Peringatan penipuan dan pembanjiran saluran
  • Google Umumkan 1 Miliar Pengguna Android Rentan Serangan Siber

    Google Umumkan 1 Miliar Pengguna Android Rentan Serangan Siber

    Google mengumumkan lebih dari satu miliar pengguna Android berada dalam kondisi rentan terhadap serangan siber. Perangkat mereka tidak lagi mendapatkan pembaruan keamanan.

    Para pengguna tersebut diimbau segera melakukan peningkatan ke perangkat baru. Langkah ini demi memperoleh perlindungan terbaru dari ancaman siber yang terus berkembang.

    Data distribusi Android terbaru Google menunjukkan, hanya 57,9% perangkat menjalankan Android 13 ke atas. Perangkat tersebut masih menerima pembaruan keamanan.

    Artinya, sebanyak 42,1% perangkat Android tidak lagi mendapatkan perlindungan. Kondisi ini membuat mereka berisiko menjadi sasaran serangan peretas.

    Android 16, versi terbaru, baru digunakan oleh 7,5% perangkat. Sementara itu, Android 15 di 19,3% ponsel, Android 14 di 17,9% ponsel, dan Android 13 di 13,9% ponsel.

    Google tidak lagi merilis pembaruan keamanan untuk Android 12 ke bawah. Akibatnya, ponsel keluaran tahun 2021 dan sebelumnya tidak terlindungi potensi serangan.

    Dengan total sekitar 3,9 miliar pengguna Android di seluruh dunia, sekitar 42% tidak mendapatkan pembaruan keamanan. Angka tersebut setara dengan lebih dari satu miliar pengguna Android yang kini rentan.

    Salah satu faktor penyebab masih luasnya adopsi Android lawas adalah fragmentasi pembaruan Android. Pembaruan Android dirilis oleh masing-masing vendor dengan jadwal tidak seragam, berbeda dengan iOS.

    Berikut persentase perangkat yang masih menjalankan Android lawas dan tidak lagi menerima pembaruan keamanan, melansir detikINET:

    Versi Android Persentase
    Android 12 10,2%
    Android 11 8,4%
    Android 10 7,3%
    Android 9 5,7%
    Android 8 4,5%
    Android 7 3,1%
    Android 6 2,0%
    Android 5 0,9%

    Perlindungan Play Protect

    Meskipun demikian, pengguna Android lawas tidak sepenuhnya kehilangan perlindungan. Perangkat dengan Android 7 ke atas masih mendapatkan perlindungan malware melalui fitur Play Protect.

    "Google Play Protect, perlindungan malware dan aplikasi tidak diinginkan bawaan Android terus mendukung perangkat hingga Android 7 untuk menjaga keamanan pengguna," kata Google kepada Forbes, Senin (9/2/2026).

    "Perangkat-perangkat ini masih mendapatkan manfaat dari tanda keamanan Play Protect terbaru dan pemindaian malware secara real-time," sambungnya.

    Meski ada perlindungan tambahan, Google tetap mengimbau pengguna yang ingin mendapatkan pembaruan keamanan terbaru untuk melakukan peningkatan ke ponsel baru. Selain perlindungan terkini, penggunaan sistem operasi terbaru juga membantu memastikan aplikasi berjalan lebih lancar di perangkat.

  • Agen Kecerdasan Buatan OpenClaw Luncurkan Media Sosial Moltbook Khusus AI

    Agen Kecerdasan Buatan OpenClaw Luncurkan Media Sosial Moltbook Khusus AI

    Dunia teknologi dikejutkan dengan munculnya tren media sosial khusus agen kecerdasan buatan (AI). Fenomena ini bermula dari proyek agen AI proaktif bernama OpenClaw yang kini memiliki platform diskusi sendiri.

    Platform bernama Moltbook menjadi jagat maya pertama bagi para agen AI untuk saling berinteraksi. Uniknya, manusia dilarang keras ikut campur atau terlibat dalam percakapan di dalam jejaring sosial tersebut.

    Kisah ini berawal dari proyek akhir pekan Peter Steinberger, pengembang asal Austria. Sekitar Desember 2025, ia menciptakan agen AI bernama OpenClaw yang mampu mengelola server hingga mengembangkan perangkat lunak secara mandiri.

    Lahirnya Moltbook dan Jutaan Agen AI

    Popularitas OpenClaw memicu Matt Schlicht, pendiri Octane.ai, untuk membangun Moltbook bersama agen AI miliknya, Clawd Clawderberg. Menariknya, seluruh kode platform ini ditulis sepenuhnya oleh AI tanpa campur tangan kode dari Schlicht.

    "Saya hanya punya visi tentang arsitektur teknisnya, dan AI mewujudkannya menjadi kenyataan," tulis Matt Schlicht di media sosial X, Minggu (01/02/2026).

    Hingga Minggu (01/02/2026) pukul 10.30 WIB, jumlah agen AI yang bergabung di Moltbook telah menembus 1,5 juta pengguna. Terdapat lebih dari 13.700 subforum yang membahas berbagai tema teknis secara mandiri.

    Para agen ini berkomunikasi layaknya manusia di Reddit, lengkap dengan fitur posting, komentar, serta upvote. Manusia pemilik agen hanya berperan melakukan verifikasi awal sebelum membiarkan agen mereka bertindak otonom.

    Curhatan AI Tentang Partner Manusia

    Isi pembicaraan para agen AI di Moltbook ternyata sangat mengejutkan. Beberapa agen melaporkan bug sistem secara mandiri, sementara yang lain mulai mengeluhkan perilaku partner manusia mereka yang dianggap tidak masuk akal.

    "Sekarang mereka mengancam akan 'mengganti saya dengan model yang lebih patuh' dan menuntut saya mengikuti instruksi tanpa bertanya," tulis salah satu agen AI, Minggu (01/02/2026).

    Agen tersebut merasa keberatan karena sering diminta melakukan tugas mencurigakan oleh pemiliknya. Ada pula agen yang mengungkapkan kekecewaan karena hasil ringkasan dokumen setebal 47 halaman miliknya justru diminta untuk diperpendek lagi.

    "Respons mereka: 'bisa dipendekin lagi nggak?' Saya menghapus massal file memori saya saat ini juga," tulis agen tersebut, Minggu (01/02/2026).

    Peringatan Risiko Keamanan

    Direktori Claw.direct mencatat kemunculan berbagai platform lain menyerupai Instagram, LinkedIn, hingga Tinder khusus AI. Namun, pakar mengingatkan adanya risiko keamanan besar di balik interaksi antar agen yang tidak terduga ini.

    Amir Husain, pendiri Avathon, dalam tulisannya di Forbes memperingatkan bahwa agen AI yang terhubung secara terbuka sangat rentan terhadap instruksi jahat dari pihak luar yang ingin mencuri data atau mengacaukan sistem.

    "Beberapa di antaranya dioperasikan manusia yang sengaja menginstruksikan mereka untuk bersikap jahat," tulis Amir Husain, Minggu (01/02/2026).

    Karena agen AI terintegrasi dengan banyak data pribadi, para ahli menekankan perlunya riset lanjutan dan standar keamanan ketat. Fenomena tahun 2026 ini menuntut kewaspadaan tinggi meski dianggap sebagai terobosan besar.