Tag: Password

  • Lupa Password Coretax DJP? Ini Cara Reset Online

    Lupa Password Coretax DJP? Ini Cara Reset Online

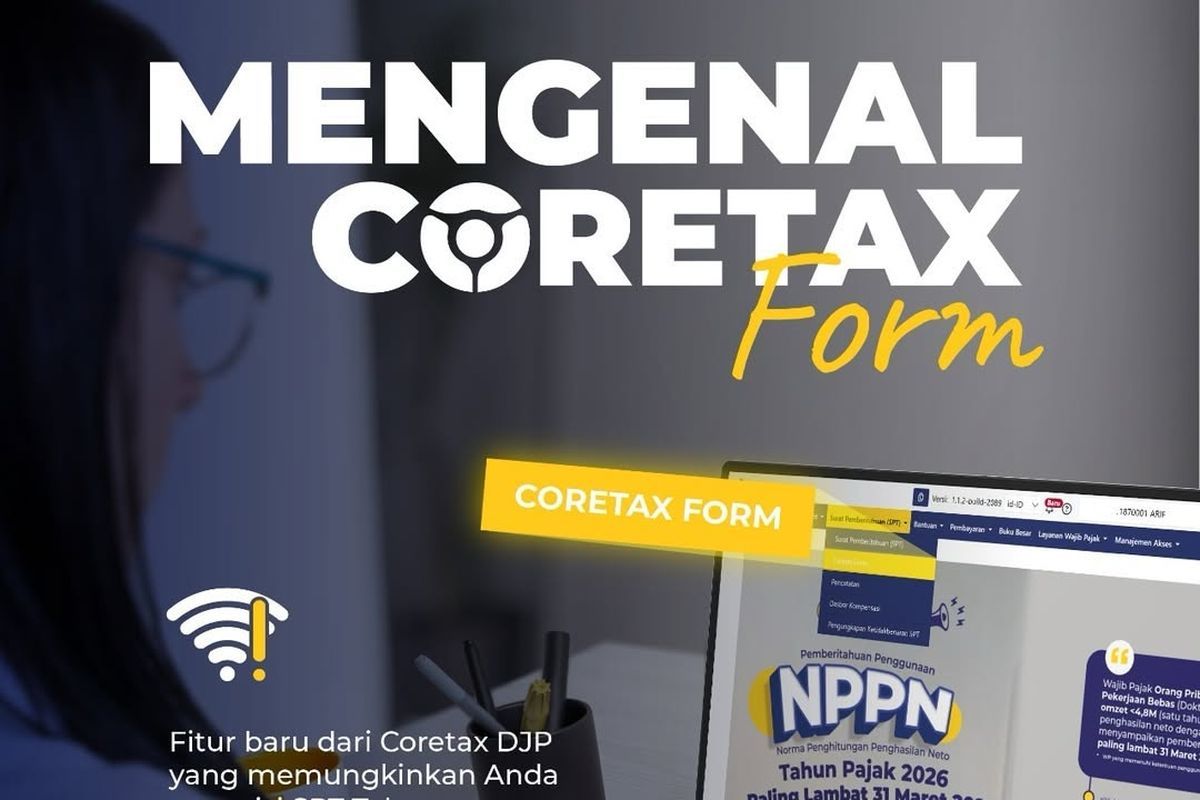
    Wajib pajak yang lupa kata sandi untuk masuk ke akun pajak melalui Coretax Administration System tidak perlu khawatir. Direktorat Jenderal Pajak (DJP) menyediakan fitur pengaturan ulang password secara daring, sehingga tidak perlu datang ke kantor pajak.

    Dikutip dari Money, wajib pajak dapat membuat kata sandi baru dengan memilih menu “Lupa Kata Sandi” pada laman login Coretax DJP. Penggantian kata sandi ini sepenuhnya dilakukan secara online melalui platform Coretax.

    “Apabila Anda adalah pengguna DJP Online yang telah melakukan pemadanan NIK sebagai NPWP dapat mengakses Coretax DJP cukup dengan membuat kata sandi baru,” tulis DJP dalam Coretaxpedia, dikutip Senin (9/3/2026).

    Berikut adalah langkah-langkah untuk mengatur ulang password Coretax DJP:

    1. Masuk ke laman Coretax DJP, lalu pilih menu “Lupa Kata Sandi” pada halaman login.
    2. Setelah itu, akan muncul halaman Permohonan Ubah Kata Sandi. Masukkan ID pengguna.
    3. Pilih metode konfirmasi yang diinginkan, yaitu melalui email atau nomor telepon.
    4. Masukkan kode captcha yang muncul di layar.
    5. Baca pernyataan yang tersedia, lalu beri tanda centang.
    6. Klik tombol “Kirim” untuk mengajukan permintaan penggantian kata sandi.

    ID pengguna yang dimasukkan berbeda untuk tiap jenis wajib pajak. Wajib pajak orang pribadi menggunakan Nomor Induk Kependudukan (NIK) sebagai ID pengguna. Sementara wajib pajak badan menggunakan Nomor Pokok Wajib Pajak (NPWP) 16 digit.

    Setelah permohonan dikirim, periksa email atau SMS yang terdaftar. Sistem DJP akan mengirimkan tautan untuk melakukan penggantian password.

    DJP mengingatkan agar wajib pajak memastikan pesan yang diterima berasal dari sumber resmi, yaitu email dengan domain @pajak.go.id atau SMS dari DJP.

    Setelah menerima tautan tersebut, klik dan buat kata sandi baru serta passphrase sesuai panduan. Sistem akan mengirimkan konfirmasi melalui email. Dengan demikian, wajib pajak dapat kembali mengakses akun Coretax dan melanjutkan layanan perpajakan seperti biasa.
  • Waspada! Password AI Mudah Ditebak, Ini Alasannya

    Waspada! Password AI Mudah Ditebak, Ini Alasannya

    Pengguna yang mengandalkan kecerdasan buatan (AI) untuk membuat password sebaiknya berhati-hati. Meskipun terlihat rumit, password AI ternyata rentan ditebak.

    Analisis terbaru dari Irregular menunjukkan bahwa model AI cenderung menghasilkan pola berulang saat membuat password. Pengujian dilakukan dengan meminta AI membuat password enam karakter yang terdiri dari huruf, angka, dan simbol.

    Dari 50 password yang dihasilkan Claude Opus 4.6, hanya 30 yang unik. Sebanyak 20 password mengalami duplikasi, dengan 18 di antaranya identik.

    Pola yang terlalu konsisten juga menjadi masalah. Claude hampir selalu memulai password dengan huruf kapital "G", diikuti angka "7". Karakter seperti "L", "9", "m", "2", "$", dan "#" sering muncul, sementara banyak huruf alfabet lainnya tidak digunakan.

    ChatGPT menunjukkan kecenderungan serupa. Hampir semua password diawali dengan huruf "v", dan hampir separuhnya menggunakan "Q" sebagai karakter kedua. Sementara itu, Gemini cenderung memulai dengan huruf "k" (kecil atau besar) dan sering menggunakan kombinasi "#", "P", atau "9" di posisi awal.

    Irregular juga menemukan bahwa tidak ada password yang mengandung karakter berulang. Sekilas, hal ini tampak acak, namun secara statistik justru mengindikasikan pola yang bisa ditebak.

    Peneliti menjelaskan bahwa masalah ini berakar pada cara kerja large language model (LLM). Model ini dirancang untuk menghasilkan pola yang masuk akal berdasarkan probabilitas statistik, bukan angka acak murni. Akibatnya, password terlihat kompleks tetapi memiliki entropi rendah.

    Dalam keamanan siber, kekuatan password ditentukan oleh tingkat keacakan atau entropi, bukan sekadar kombinasi simbol dan huruf besar-kecil, demikian dikutip detikINET dari Techspot, Minggu (22/2/2026).

    Irregular menyarankan agar pengguna dan pengembang tidak mengandalkan LLM untuk membuat password. Mereka berpendapat bahwa kelemahan ini mendasar dan tidak dapat diperbaiki hanya dengan mengubah prompt atau parameter model.

    Temuan ini mengingatkan bahwa meskipun AI terdengar meyakinkan, ia tidak selalu aman untuk kebutuhan krusial seperti keamanan akun digital.

  • Cara Membuat Password Akun yang Kuat dan Aman

    Cara Membuat Password Akun yang Kuat dan Aman

    Membuat password akun yang kuat sangat penting untuk melindungi informasi pribadi. Password yang kuat berfungsi sebagai kunci utama untuk mengamankan berbagai platform digital dari akses yang tidak sah.

    Fungsi utama password adalah untuk mengautentikasi pengguna. Jika password lemah, akun menjadi rentan terhadap peretasan. Oleh karena itu, pengguna perlu memahami cara membuat password yang efektif.

    Membuat password yang kuat sebenarnya cukup sederhana. Beberapa kriteria penting perlu diperhatikan agar password sulit ditebak dan aman.

    1. Gunakan Minimal 12 Karakter

    Idealnya, password harus memiliki panjang minimal 12 karakter. Platform digital seringkali mengharuskan password terdiri dari enam hingga delapan karakter. Namun, memperpanjang jumlah karakter akan meningkatkan keamanannya.

    2. Kombinasikan Berbagai Karakter

    Password yang baik adalah kombinasi dari angka, huruf besar dan kecil, serta simbol. Variasi ini membuat password lebih kompleks dan sulit untuk dipecahkan.

    3. Hindari Kata-Kata Umum

    Jangan gunakan kata-kata umum yang terkait dengan identitas pribadi seperti nama, tempat kerja, atau istilah sehari-hari. Tujuannya adalah untuk mencegah password ditebak dengan mudah.

    4. Jangan Gunakan Password yang Sama

    Hindari penggunaan password yang sama untuk semua akun media sosial. Password yang berbeda-beda akan memperkecil risiko pembobolan serentak jika salah satu akun diretas.

    5. Pilih Istilah yang Mudah Diingat, Sulit Ditebak

    Buatlah password menggunakan istilah yang mudah diingat oleh Anda, tetapi sulit ditebak oleh orang lain. Kombinasi karakter yang unik dapat membantu dalam hal ini.

  • Password Buatan AI? Rumit di Luar, Gampang Ditebak di Dalam!

    Password Buatan AI? Rumit di Luar, Gampang Ditebak di Dalam!

    Perusahaan keamanan siber Irregular menemukan celah keamanan yang mengkhawatirkan: password yang dibuat oleh model AI seperti Claude, ChatGPT, dan Gemini, meskipun terlihat kompleks, ternyata rentan karena mudah ditebak.

    Analisis terbaru Irregular menyoroti bahwa model AI cenderung menghasilkan pola berulang dalam pembuatan password. Pengujian dilakukan dengan meminta AI menghasilkan password enam karakter yang mencakup huruf, angka, dan simbol.

    Hasilnya menunjukkan bahwa model AI seperti Claude Opus 4.6, ChatGPT, dan Gemini menghasilkan password dengan pola yang konsisten. Bahkan, beberapa output yang identik ditemukan dalam percobaan yang berbeda.

    Dalam pengujian terhadap Claude Opus 4.6, dari 50 password yang dihasilkan, hanya 30 yang unik. Sebanyak 20 password merupakan duplikasi, dengan 18 di antaranya adalah string yang sama persis.

    Pola yang terlalu konsisten menjadi masalah utama. Claude hampir selalu memulai password dengan huruf, seringkali huruf kapital "G", diikuti angka "7". Karakter seperti "L", "9", "m", "2", "$", dan "#" sering muncul, sementara banyak huruf alfabet lainnya jarang digunakan.

    ChatGPT pun menunjukkan kecenderungan serupa. Hampir semua password diawali dengan huruf "v", dan hampir separuhnya menggunakan "Q" sebagai karakter kedua. Gemini cenderung memulai dengan huruf "k" (baik huruf kecil maupun besar), dan hampir selalu menggunakan kombinasi "#", "P", atau "9" di posisi awal.

    Temuan lain yang menarik adalah tidak satu pun dari 50 password yang dihasilkan mengandung karakter berulang. Sekilas ini tampak acak, tetapi menurut peneliti, secara probabilitas justru mengindikasikan pola yang bisa ditebak.

    Peneliti Irregular menjelaskan bahwa akar masalah terletak pada cara kerja large language model (LLM). Model ini dirancang untuk menghasilkan pola yang masuk akal berdasarkan probabilitas statistik, bukan menghasilkan angka acak murni. Akibatnya, password tampak kompleks tetapi memiliki entropi rendah.

    "Dalam keamanan siber, kekuatan password ditentukan oleh tingkat keacakan atau entropi, bukan sekadar kombinasi simbol dan huruf besar-kecil," demikian dikutip dari Techspot, Minggu (22/2/2026).

    Irregular menegaskan bahwa pengguna dan pengembang sebaiknya tidak mengandalkan LLM untuk membuat password. Mereka berpendapat bahwa kelemahan ini mendasar dan tidak dapat diatasi hanya dengan menyesuaikan prompt atau parameter model.

    Temuan ini menjadi pengingat penting bahwa meskipun AI terdengar meyakinkan, penggunaannya untuk kebutuhan krusial seperti keamanan akun digital tidak selalu aman.

  • Risiko Fatal Membuat Password Pakai Chatbot AI: Mudah Ditebak dan Rentan Diretas

    Risiko Fatal Membuat Password Pakai Chatbot AI: Mudah Ditebak dan Rentan Diretas

    Mengandalkan kecerdasan buatan (AI) seperti chatbot untuk menghasilkan kata sandi ternyata membawa risiko keamanan serius. Temuan terbaru menunjukkan bahwa password yang dibuat oleh AI memiliki pola yang cenderung berulang dan dapat diprediksi, sehingga memudahkan aktor kejahatan siber melakukan peretasan.

    Hasil analisis perusahaan keamanan siber Irregular mengungkapkan bahwa generator AI tidak menghasilkan keacakan yang murni. Dalam pengujian terhadap chatbot Claude, ditemukan fakta bahwa dari 50 password yang diminta, hanya 30 di antaranya yang unik. Bahkan, satu kombinasi karakter yang sama muncul berulang kali hingga 18 kali.

    Peneliti mengidentifikasi adanya pola tertentu dalam struktur kata sandi buatan AI. Mayoritas password ditemukan diawali dengan huruf 'v', dan hampir separuhnya diikuti oleh karakter 'Q'. Hal ini menunjukkan ketergantungan model bahasa besar (LLM) pada probabilitas statistik daripada keacakan kriptografi yang sesungguhnya.

    Perbedaan tingkat keamanan ini dapat diukur melalui metrik entropy. Password buatan AI rata-rata hanya memiliki kekuatan 27 bit entropy. Angka tersebut jauh di bawah standar keamanan ideal sebesar 98 bit untuk password 16 karakter. Sebagai gambaran, password dengan 20 bit entropy dapat dibobol komputer modern dalam hitungan detik melalui jutaan percobaan.

    Metrik Keamanan Password Buatan AI Standar Keamanan Ideal
    Tingkat Entropy ~27 bit ~98 bit
    Waktu Retas Hitungan detik Triliunan tahun (pada 100 bit)

    Kevin Curran, Profesor di Ulster University dan anggota senior IEEE, menegaskan bahwa password buatan AI hanya tampak kuat secara visual namun rapuh di sistem. "Model-model ini sering menghasilkan rangkaian karakter yang tampak kompleks, tetapi sebenarnya sangat mudah diprediksi karena bergantung pada data pelatihan mereka," ujar Curran sebagaimana dikutip pada Kamis (19/2/2026).

    Curran juga memberikan peringatan keras kepada sektor korporasi agar melarang karyawan menggunakan chatbot publik untuk urusan sensitif seperti pembuatan kata sandi. Sebagai langkah mitigasi, para ahli merekomendasikan penggunaan password manager yang berbasis generator angka acak kriptografis serta penerapan multi-factor authentication (MFA) dan passkeys untuk perlindungan ekstra.