Tag: Privasi

  • Sistem Enkripsi Apple Digugat, West Virginia Sebut iCloud Jadi Jalur Aman Konten Ilegal

    Sistem Enkripsi Apple Digugat, West Virginia Sebut iCloud Jadi Jalur Aman Konten Ilegal

    Pemerintah Negara Bagian West Virginia, Amerika Serikat, resmi melayangkan gugatan hukum terhadap Apple atas tuduhan kegagalan sistem iCloud dalam mencegah distribusi materi pelecehan seksual anak (CSAM). Jaksa Agung West Virginia, JB McCuskey, menyatakan bahwa kebijakan enkripsi end-to-end yang diterapkan Apple justru menciptakan celah bagi pelaku kriminal untuk menyimpan dan menyebarkan konten ilegal tanpa pengawasan.

    Gugatan yang diajukan pada Kamis waktu setempat tersebut menyoroti perbedaan kontras antara Apple dengan raksasa teknologi lainnya dalam hal pelaporan konten ilegal ke National Center for Missing & Exploited Children (NCMEC). Berdasarkan data yang diajukan, Apple tercatat hanya mengirimkan 267 laporan. Angka ini tertinggal jauh di bawah Meta yang melaporkan lebih dari 30,6 juta kasus dan Google dengan 1,47 juta laporan.

    Persoalan ini berakar dari keputusan Apple pada tahun 2022 yang membatalkan rencana sistem pemindaian foto otomatis di iCloud. Padahal, setahun sebelumnya, Apple sempat mengumumkan fitur pencocokan database CSAM. Namun, tekanan dari aktivis privasi yang mengkhawatirkan potensi pengawasan massal membuat perusahaan pimpinan Tim Cook tersebut menarik kembali pengembangan fitur tersebut.

    Berbeda dengan Apple, mayoritas platform digital saat ini telah mengintegrasikan teknologi deteksi khusus untuk menyaring konten ilegal. Berikut adalah perbandingan penggunaan alat keamanan di industri teknologi:

    Perusahaan/Platform Alat Deteksi yang Digunakan
    Google & Reddit Content Safety API
    Meta, Snap & Microsoft PhotoDNA
    Apple Belum menerapkan sistem pemindaian serupa di iCloud

    Menanggapi tuntutan tersebut, juru bicara Apple Peter Ajemian menegaskan bahwa perusahaan tetap memprioritaskan keamanan dan privasi pengguna, khususnya anak-anak. Saat ini, Apple mengandalkan fitur keamanan pada iMessage yang secara otomatis memburamkan konten sensitif pada akun anak serta penguatan kontrol orang tua.

    Namun, pihak West Virginia menilai langkah-langkah tersebut tidak memadai untuk mengatasi risiko yang dapat dicegah. McCuskey menegaskan bahwa desain produk Apple saat ini menyulitkan penegakan hukum dalam mendeteksi aktivitas kriminal, dan ia memperkirakan negara bagian lain di Amerika Serikat akan mengambil langkah hukum serupa dalam waktu dekat.
  • Waspada Kebocoran Nomor Ponsel: Penyebab, Risiko Kejahatan Siber, dan Cara Proteksinya

    Waspada Kebocoran Nomor Ponsel: Penyebab, Risiko Kejahatan Siber, dan Cara Proteksinya

    Nomor telepon telah bertransformasi menjadi identitas digital krusial yang berfungsi sebagai kunci akses berbagai layanan finansial dan akun media sosial. Namun, ketergantungan yang tinggi ini berbanding lurus dengan risiko keamanan, terutama saat nomor pribadi jatuh ke tangan pihak yang tidak bertanggung jawab.

    Global Security Network melaporkan bahwa kebocoran nomor ponsel seringkali dipicu oleh kebiasaan pengguna yang membagikan informasi secara berlebihan (oversharing) di profil publik media sosial. Selain faktor kelalaian individu, insiden kebocoran data pada platform pihak ketiga akibat sistem keamanan yang lemah menjadi sumber utama penyebaran data pribadi ini ke pasar gelap siber.

    Metode lain yang kerap digunakan pelaku kejahatan adalah teknik phishing untuk mengelabui korban agar menyerahkan nomor mereka secara sukarela. Selain itu, pemberian izin akses yang tidak relevan pada aplikasi ponsel memungkinkan data pengguna berpindah ke pihak ketiga tanpa pengawasan yang ketat.

    Penyalahgunaan nomor telepon tidak hanya sebatas gangguan pesan spam atau promosi agresif. Ancaman paling serius adalah SIM swapping, yaitu pengambilalihan nomor ponsel untuk menguasai kode One-Time Password (OTP). Melalui metode ini, peretas dapat membobol akses perbankan, surat elektronik, hingga akun identitas digital lainnya yang menyebabkan kerugian finansial dan psikologis bagi korban.

    Untuk meminimalisir risiko, pengguna disarankan untuk lebih selektif dalam membagikan nomor telepon di ruang publik dan rutin mengevaluasi izin akses pada aplikasi yang terpasang. Penggunaan autentikasi dua faktor (2FA) berbasis aplikasi aplikasi authenticator lebih direkomendasikan dibandingkan metode berbasis SMS yang lebih rentan dicegat.

    Langkah pencegahan tambahan dapat dilakukan dengan mengaktifkan PIN khusus pada layanan operator seluler dan memanfaatkan nomor virtual untuk registrasi layanan yang bersifat non-prioritas. Jika terindikasi menjadi korban kebocoran, segera lakukan pembaruan kata sandi secara menyeluruh, pantau aktivitas transaksi mencurigakan, dan laporkan gangguan ke pihak operator terkait.

    Ke depannya, perkembangan teknologi seperti identitas terdesentralisasi (decentralized identity) dan sistem keamanan berbasis perilaku yang didukung kecerdasan buatan (AI) diharapkan mampu mereduksi ketergantungan masif pada nomor ponsel sebagai identitas keamanan utama.

  • Aksi Petugas Kelurahan Unggah Dokumen Pribadi Rio Haryanto: Motifnya Sekadar Bangga

    Aksi Petugas Kelurahan Unggah Dokumen Pribadi Rio Haryanto: Motifnya Sekadar Bangga

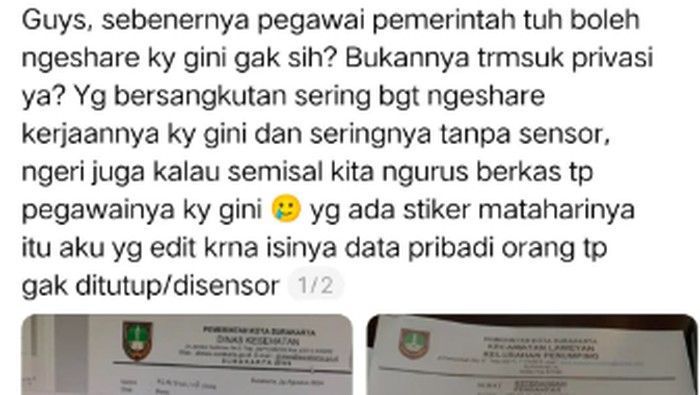
    Seorang pegawai berinisial A kini harus berhadapan dengan pemeriksaan internal setelah mengunggah dokumen pribadi milik mantan pebalap F1, Rio Haryanto, ke media sosial. Aksi tersebut memicu kegaduhan di dunia maya lantaran dokumen yang bersifat rahasia tersebut dipublikasikan tanpa sensor melalui fitur story.

    Kepala Badan Kepegawaian dan Pengembangan Sumber Daya Manusia (BKPSDM) Kota Solo, Beni Supartono Putro, mengungkapkan bahwa motif di balik tindakan tersebut adalah perasaan bangga yang berlebihan. Berdasarkan hasil klarifikasi, A merasa memiliki kepuasan tersendiri saat melayani tokoh ternama.

    "Dari klarifikasi katanya bangga, ada kepuasan tersendiri dia melayani publik figur, tapi kebanggaannya itu kemudian berlebihan sampai upload," ujar Beni saat memberikan keterangan di kantornya, Kamis (19/2/2026).

    Beni menekankan bahwa dokumen layanan publik yang bersifat privat tidak seharusnya menjadi konsumsi umum. Menurutnya, tindakan A menyebarkan surat keterangan warisan dan surat pengantar milik Rio Haryanto adalah langkah yang tidak tepat. Ia berpendapat bahwa jika tujuannya hanya untuk kenang-kenangan, foto bersama saat pelayanan berlangsung jauh lebih aman dibandingkan mengunggah dokumen administratif.

    Meskipun A mengaku telah menghapus unggahan tersebut tak lama setelah diposting, pihak BKPSDM tidak langsung memercayai keterangan tersebut. Investigasi lebih lanjut tengah dilakukan dengan membandingkan keterangan dari atasan A saat ini maupun atasan di tempat tugas sebelumnya.

    Informasi tambahan mengungkapkan bahwa peristiwa tersebut terjadi saat A masih berstatus Tenaga Kerja dengan Perjanjian Kerja (TKPK) sebagai petugas front office di Kelurahan Penumping. Saat ini, A telah beralih status menjadi Pegawai Pemerintah dengan Perjanjian Kerja (P3K) penuh waktu di Satuan Polisi Pamong Praja (Satpol PP). Kejadian pengunggahan dokumen ini diduga berkaitan dengan momen pernikahan Rio Haryanto yang berlangsung beberapa waktu lalu.

  • Terobsesi Layani Publik Figur, Pegawai Kelurahan di Solo Sebar Dokumen Pribadi Rio Haryanto

    Terobsesi Layani Publik Figur, Pegawai Kelurahan di Solo Sebar Dokumen Pribadi Rio Haryanto

    Aksi tidak terpuji dilakukan oleh seorang oknum pegawai Kelurahan Penumping berinisial A, yang nekat mengunggah dokumen pribadi milik mantan pembalap F1, Rio Haryanto, ke media sosial. Motif di balik tindakan tersebut diduga karena pelaku merasa bangga bisa melayani sosok publik figur secara langsung.

    Kepala Badan Kepegawaian dan Pengembangan Sumber Daya Manusia (BKPSDM) Kota Solo, Beni Supartono Putro, mengungkapkan bahwa berdasarkan hasil klarifikasi, pelaku merasakan kepuasan tersendiri saat memberikan pelayanan kepada tokoh ternama. Namun, rasa bangga tersebut diekspresikan secara berlebihan hingga melanggar privasi warga.

    "Dari klarifikasi katanya bangga, ada kepuasan tersendiri dia melayani publik figur, tapi kebanggaannya itu kemudian berlebihan sampai upload," ujar Beni saat memberikan keterangan di kantornya, Kamis (19/2/2026).

    Beni menekankan bahwa dokumen yang bersifat rahasia dan pribadi seharusnya tidak menjadi konsumsi publik. Ia menyayangkan tindakan A yang mengunggah dokumen sensitif, termasuk surat ahli waris, alih-alih sekadar berfoto bersama jika memang ingin mengabadikan momen pertemuan tersebut.

    Meskipun dokumen tersebut telah dihapus tak lama setelah diunggah, pihak BKPSDM tidak langsung memercayai pengakuan pelaku begitu saja. Saat ini, pendalaman kasus masih terus dilakukan dengan mengumpulkan keterangan dari atasan pelaku guna memastikan apakah pelanggaran serupa pernah terjadi sebelumnya.

    "Kita kan juga nggak bisa hanya percaya dengan pengakuan, tapi juga kita sandingkan dengan pengakuan dari atasan yang saat ini, termasuk atasan-atasan yang sebelumnya," tegas Beni menutup keterangannya.

  • Data Pribadi Bocor dari Perangkat Wearable, Ini Kata Kaspersky

    Data Pribadi Bocor dari Perangkat Wearable, Ini Kata Kaspersky

    Olimpiade Musim Dingin Milan-Cortina 2026 memicu antusiasme kebugaran. Masyarakat kembali rutin berolahraga, memantau detak jantung, dan melacak aktivitas lari melalui jam tangan pintar atau gelang kebugaran.

    Di balik tren hidup sehat ini, Kaspersky mengingatkan adanya risiko tersembunyi, yaitu kebocoran data pribadi dari perangkat wearable.

    Pelacak kebugaran mengumpulkan beragam informasi sensitif. Data tersebut mulai dari langkah kaki, pola tidur, oksigen darah, detak jantung, hingga data kesehatan lain yang diinput pengguna, seperti berat badan atau golongan darah.

    Data ini terhubung dengan aplikasi pendamping yang memungkinkan pengguna membagikan hasil latihan lengkap dengan GPS. Pengaturan privasi yang longgar memungkinkan informasi lokasi dimanfaatkan untuk melacak aktivitas fisik atau menjalankan penipuan.

    Penyerang dapat memanfaatkan rutinitas olahraga pengguna untuk mengirim pesan palsu ke kontak terdekat. Pesan tersebut berisi dalih korban mengalami cedera dan membutuhkan bantuan dana.

    Risiko Monetisasi Data

    Kaspersky menyoroti praktik monetisasi data oleh produsen perangkat murah atau kurang dikenal. Perusahaan dapat menjual data yang dikumpulkan kepada pihak ketiga, seperti pengiklan, pialang data, bahkan perusahaan asuransi.

    Dalam sistem layanan kesehatan yang diprivatisasi, pola geolokasi, tren detak jantung, hingga siklus tidur bisa berpengaruh pada penilaian risiko dan premi asuransi kesehatan.

    Kerentanan Keamanan Perangkat

    Risiko lain datang dari lemahnya keamanan perangkat terjangkau. Enkripsi cloud yang buruk, kerentanan yang belum ditambal, atau server yang tidak terlindungi dapat membuka peluang pelanggaran data dalam skala besar.

    Berikut adalah tabel perbandingan risiko keamanan pada perangkat wearable:

    Aspek Keamanan Risiko Dampak
    Enkripsi Data Lemah atau tidak ada enkripsi Data mudah diakses oleh pihak tidak berwenang
    Kerentanan Perangkat Lunak Update keamanan yang jarang Perangkat rentan terhadap serangan siber
    Privasi Aplikasi Izin aplikasi yang berlebihan Aplikasi dapat mengakses data sensitif tanpa izin
    Keamanan Jaringan Koneksi jaringan yang tidak aman Data dapat dicegat saat ditransmisikan

    "Pelacak kebugaran dengan harga terjangkau dapat menjadi pintu masuk untuk eksploitasi. Pengguna perlu memprioritaskan keamanan data daripada sekadar penghematan," kata Anna Larkina, pakar privasi di Kaspersky, dalam keterangan yang diterima detikINET.

    Tips Mengurangi Risiko

    Kaspersky menyarankan pengguna untuk memilih merek wearable yang mapan, membatasi penggunaan aplikasi kebugaran, memeriksa kebijakan privasi, mengatur catatan latihan menjadi privat, serta hanya mengunduh aplikasi dari toko resmi dengan tetap waspada terhadap potensi aplikasi palsu.

  • Rusia Blokir Total WhatsApp, Pengguna Dipaksa Migrasi ke Max

    Rusia Blokir Total WhatsApp, Pengguna Dipaksa Migrasi ke Max

    Pemerintah Rusia mengambil langkah tegas dengan memblokir total layanan WhatsApp di negaranya. Keputusan ini merupakan tindak lanjut dari peringatan keras yang telah disampaikan otoritas setempat pada tahun lalu. Akibat kebijakan ini, lebih dari 100 juta pengguna WhatsApp di Rusia kini didorong untuk beralih ke aplikasi perpesanan lokal.

    Langkah teknis yang diambil otoritas Rusia adalah dengan menghapus aplikasi milik Meta tersebut dari direktori daring (online). Hal ini secara otomatis memutus akses WhatsApp dari jaringan internet di Rusia. Sebagai penggantinya, pemerintah mengarahkan masyarakat untuk menggunakan aplikasi buatan dalam negeri yang bernama Max.

    Tanggapan WhatsApp atas Pemblokiran

    Menanggapi pemblokiran tersebut, pihak WhatsApp memberikan pernyataan resmi melalui unggahan di platform X. Mereka menuding langkah pemerintah Rusia ini sebagai upaya untuk memantau komunikasi warga.

    "Hari ini pemerintah Rusia berupaya memblokir WhatsApp sepenuhnya untuk mendorong orang-orang beralih ke aplikasi mata-mata milik negara," tulis WhatsApp dalam unggahannya yang dikutip detikInet dari CNBC, Jumat (13/2/2026).

    Pihak WhatsApp juga menyayangkan pemutusan akses ini karena dianggap merugikan privasi masyarakat Rusia yang jumlahnya mencapai ratusan juta pengguna.

    "Upaya untuk mengisolasi lebih dari 100 juta pengguna dari komunikasi yang private dan aman adalah langkah muncur dan hanya akan menurunkan tingkat keamanan pengguna di Rusia. Kami akan terus melakukan segala yang kami bisa untuk menjaga pengguna agar tetap terhubung," lanjut pernyataan tersebut.

    Pemblokiran Telegram dan Platform Meta Lainnya

    Tindakan tegas Rusia tidak hanya menyasar WhatsApp. Sehari sebelumnya, pemerintah juga telah menghapus aplikasi Telegram. Selain itu, platform media sosial lain di bawah naungan Meta, yakni Facebook dan Instagram, juga telah dihilangkan dari direktori daring nasional.

    Upaya Kedaulatan Digital Rusia

    Langkah agresif terhadap platform komunikasi global ini dilakukan sebagai bagian dari strategi Rusia untuk memperkuat kedaulatan digital dengan memigrasikan pengguna ke aplikasi domestik Max, yang diklaim lebih sesuai dengan regulasi keamanan negara tersebut.

    "Max adalah alternatif yang mudah diakses, aplikasi pesan yang sedang berkembang, aplikasi pesan nasinal. Dan aplikasi ini tersedia di pasaran untuk warga negara (Rusia)," kata juru bicara Kremlin Dmitry Peskov.

    Berikut daftar aplikasi yang diblokir oleh pemerintah Rusia:

    Aplikasi Perusahaan
    WhatsApp Meta
    Telegram Telegram FZ-LLC
    Facebook Meta
    Instagram Meta

    Pemblokiran aplikasi-aplikasi tersebut merupakan bagian dari upaya Rusia untuk mempromosikan penggunaan aplikasi lokal dan memperkuat kedaulatan digital negara.